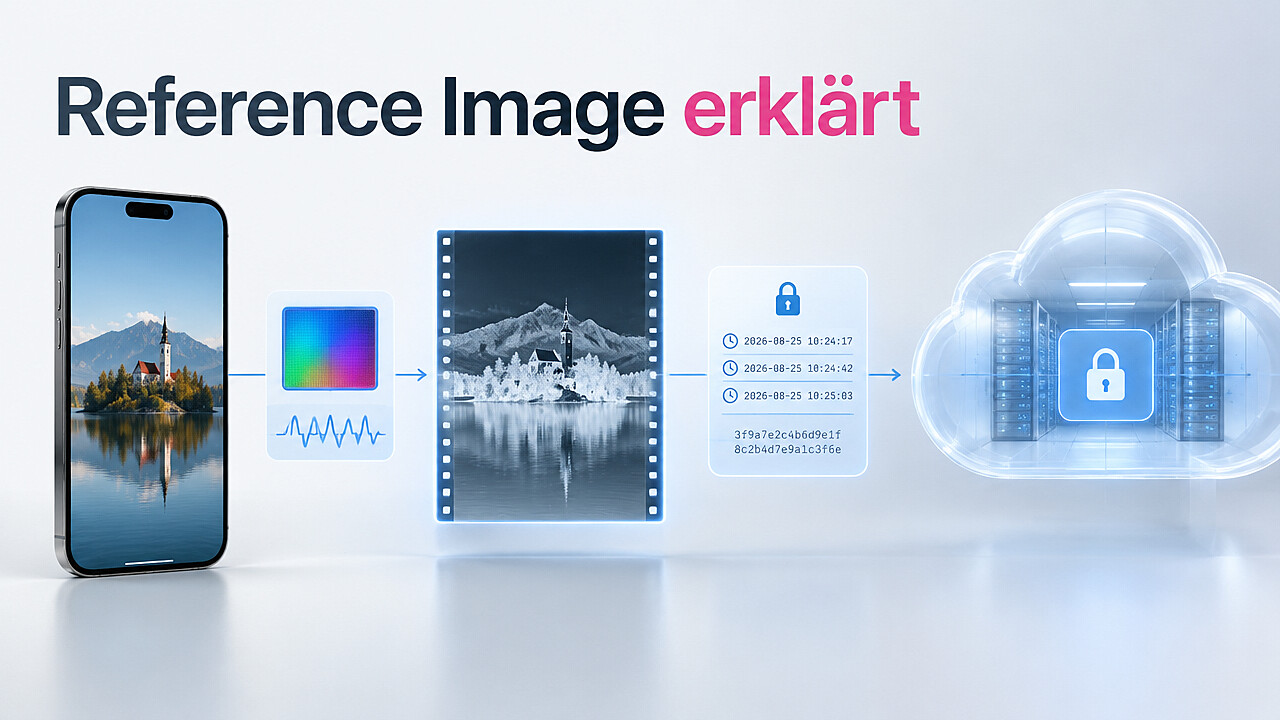
Apple beschreibt die Vertrauenskette von Reference Image auf dem iPhone 18 Pro: Der Kamerasensor signiert die Bilddaten, sichere Zeitstempel begrenzen den Aufnahmezeitpunkt, und Private Cloud Compute entwickelt daraus ein verifiziertes JPEG.
Im Zentrum steht ein sogenanntes digitales Negativ. Es enthält die ursprünglichen Pixel, Sensordaten und kryptografische Zeitstempel. Ein sicherer unterer und oberer Zeitstempel grenzen den möglichen Aufnahmezeitpunkt ein.
Für die Prüfung gelangt das Negativ unverarbeitet zu Private Cloud Compute. Dort kontrolliert Apples System die Signaturen des Sensors und der Secure Enclave sowie die Zugehörigkeit zum iPhone. Erst danach entsteht das JPEG-Reference-Image.
Private Cloud Compute signiert das Ergebnis mit klassischer und Post-Quanten-Kryptografie. Apple nennt Reference Image nach eigener Darstellung das einzige Bildherkunftssystem mit quantensicheren Schutzmechanismen.
Bei einem später erkannten Betrug kann Apple einzelne Bilder oder komplette Sensoren widerrufen. Aktualisierte Sperrlisten werden regelmäßig an Geräte verteilt.
Die Architektur soll zugleich die Identität des Fotografen, das verwendete iPhone und mögliche Verbindungen zwischen mehreren Reference Images verbergen. Reference Image ist optional und auf die Hauptkamera beschränkt.
Die Funktion war bereits bei der Vorstellung von iPhone 18 Pro und iPhone 18 Pro Max angekündigt worden. Der neue Beitrag liefert vor allem technische Details zur Vertrauenskette vom Sensor bis zum geprüften Bild.
Quelle:
Apple Security Research Blog